Probamos tus defensas
antes de que lo hagan
los atacantes.

Refuerza tu seguridad con un equipo ofensivo que piensa como un atacante real. Descubrimos lo que tu superficie de ataque expone — y lo que el resto del mercado deja pasar.

Experiencia
40+ años de experiencia acumulada

Cuatro décadas de operativa ofensiva real, probada en proyectos públicos y privados, startups y compañías Fortune 500. El conocimiento que cualquier defensor querría tener antes de que lleguen los problemas.

Experiencia transversal en múltiples sectores. Desde administración pública y banca hasta industria, retail y SaaS. Operamos donde el coste de fallar es alto y el margen de error, mínimo.

Servicios

Cuatro frentes ofensivos, un solo objetivo.

Servicios diseñados y operados por humanos. EASM como pieza central, y tres especialidades complementarias que cubren el resto del recorrido del adversario.

Web Penetration Testing

Auditoría manual y profunda de aplicaciones web y APIs. Vamos más allá del OWASP Top-10: lógica de negocio, escalada de privilegios, abuso de flujos y cadenas de explotación.

OSINT Investigations

Investigaciones a medida sobre fuentes abiertas, deep y dark web. Adversarios, fugas de información, exposición ejecutiva, suplantación de marca y ataques dirigidos en preparación.

Source Code Reviews

Auditoría de código fuente con foco en vulnerabilidades reales: inyecciones, deserialización, lógica de autenticación, manejo de criptografía y patrones inseguros específicos de cada stack.

Plataforma EASM

Raptor, mucho más que un dashboard.

La herramienta que opera nuestro servicio de External Attack Surface Management. Visibilidad de superficie en vivo, métricas de evolución del riesgo y reportes ejecutivos bajo demanda — sin hojas de cálculo, sin correos perdidos, sin sorpresas.
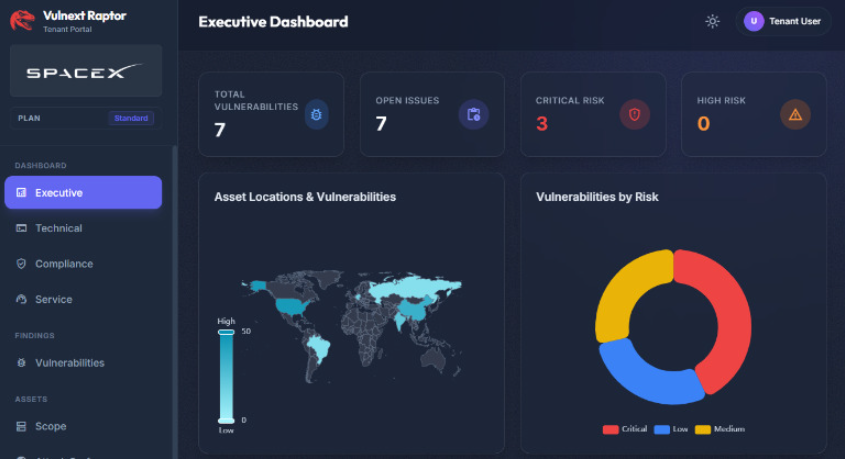
Vista del Executive Dashboard de Raptor con métricas de vulnerabilidades, mapa de activos y distribución de riesgo.

01 · Visibilidad

Tu superficie de ataque, en tiempo real

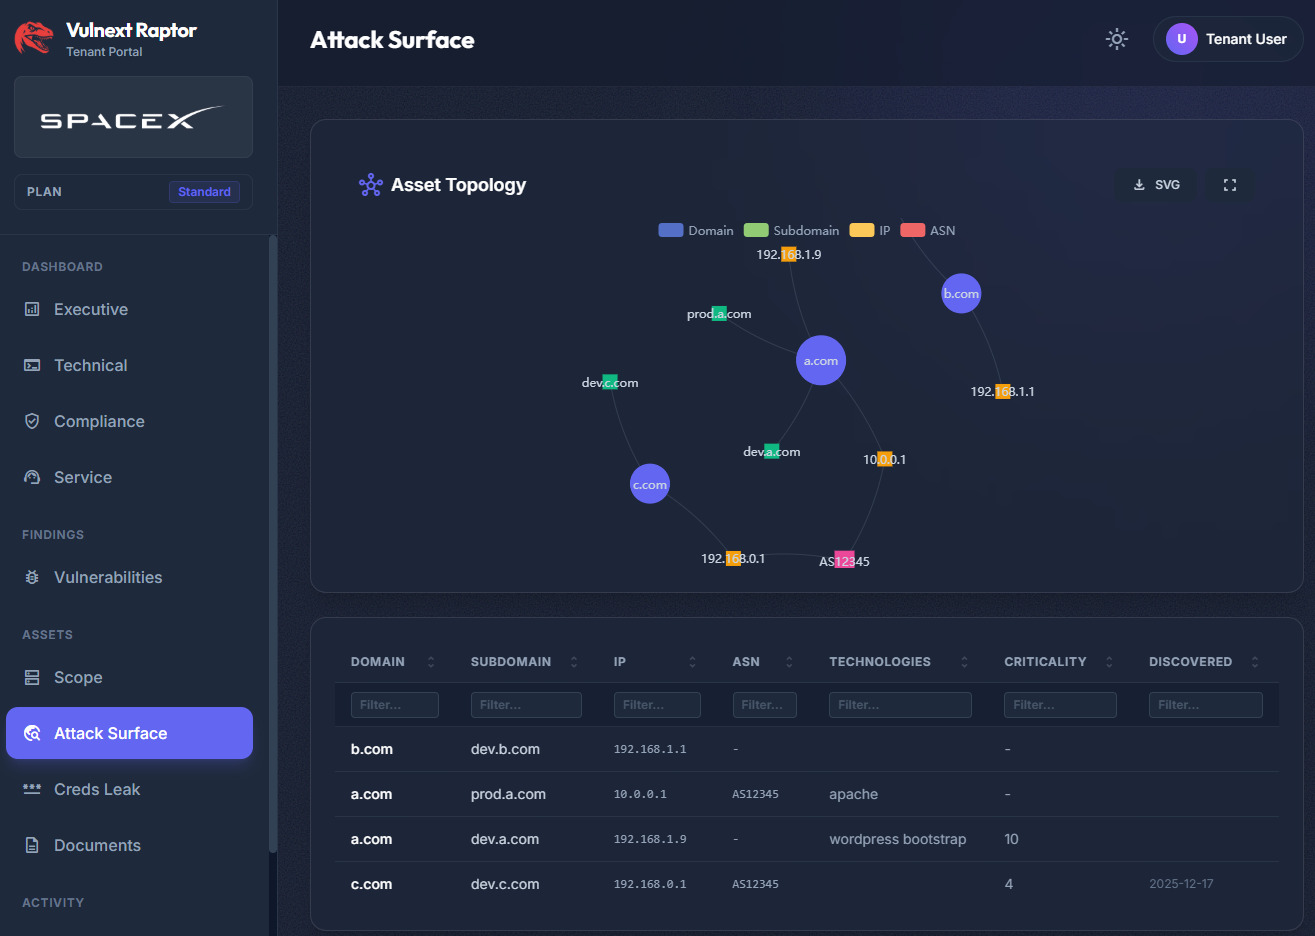
Mapeo en vivo de dominios, subdominios, IPs, ASNs y tecnologías detectadas. Topología interactiva del scope y filtros por criticidad — siempre actualizado, nunca un informe rancio.

  • Descubrimiento continuo y deduplicación automática
  • Topología visual con relaciones entre activos
  • Filtros por criticidad, tecnología y fecha de descubrimiento
Vista de Attack Surface en Raptor mostrando la topología de activos y el listado de dominios con tecnologías detectadas.
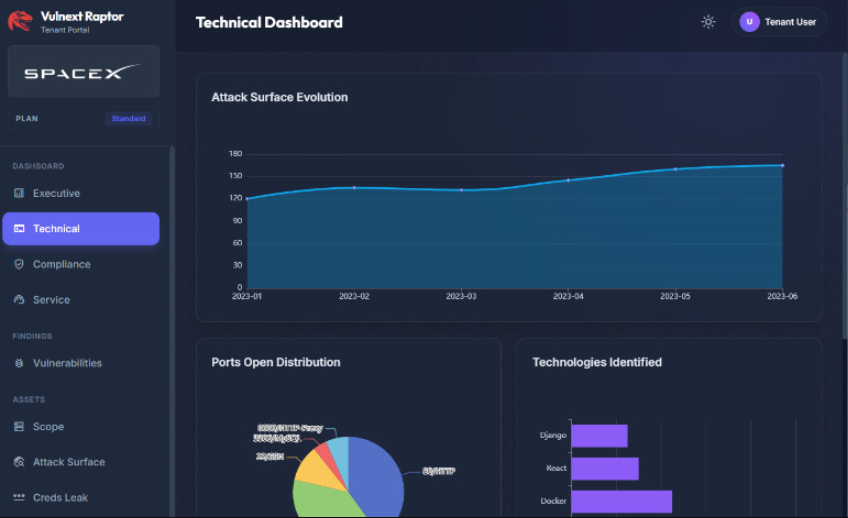
Technical Dashboard con la evolución de la superficie de ataque, puertos abiertos y tecnologías identificadas.

02 · Métricas

Evolución de riesgo, no un punto en el tiempo

Series temporales de superficie de ataque, hallazgos abiertos y SLA cumplido. Las métricas que tu comité de dirección quiere ver — y las que tu equipo técnico necesita para priorizar.

  • Evolución mensual de hallazgos por severidad
  • Distribución de tecnologías y puertos expuestos
  • Cumplimiento de SLA por equipo y por activo

03 · Reportes

Reportes a medida en un clic

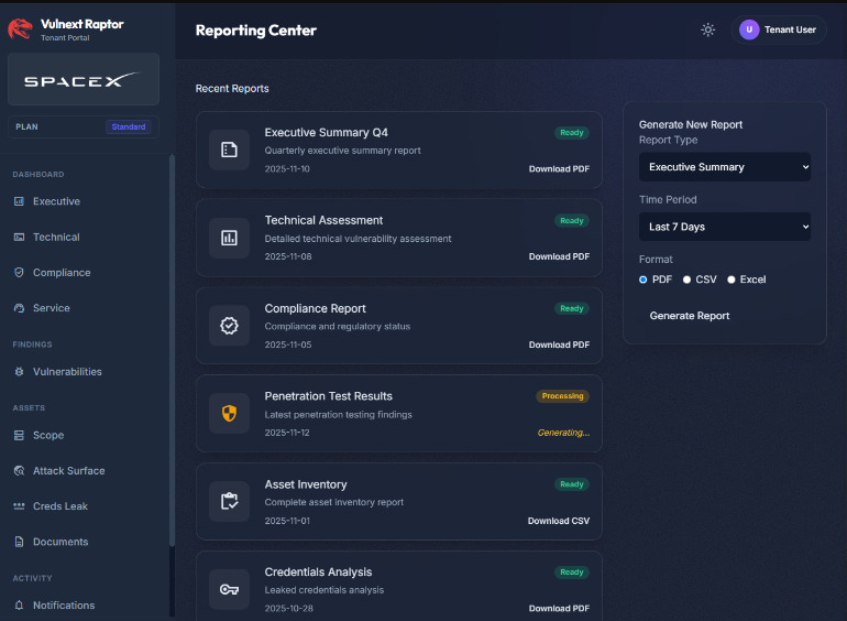
Resúmenes ejecutivos, evaluaciones técnicas, informes de compliance y análisis de credenciales. Cuatro formatos, plantilla propia y exportación a PDF, CSV o Excel — generados bajo demanda.

  • Tipos: ejecutivo, técnico, compliance, pentest, inventario
  • Periodos configurables: 7 / 30 / 90 días o personalizado
  • Exportación a PDF, CSV o Excel — listo para auditoría
Reporting Center de Raptor con el listado de reportes recientes y panel de generación de nuevos informes.
Planes EASM

Elige el plan que mejor se adapta a tu organización.

Nuestro servicio de External Attack Surface Management (EASM) se ajusta al tamaño, necesidades y contexto de cada compañía.

Característica Micro Basic Recomendado Standard Lotus
Volumen
Volumen aprox. activos en alcance <30 <50 <500
Frecuencia reconocimiento superficie de ataque 7 días 1 día 1 día
Frecuencia hunting activo de vulnerabilidades 1 demo/año 15 días 1 día
Testing y validación
Monitorización de exposición de datos sensibles — — GitHub, GitLab, Tableau, Jira, Slack
Monitorización compromiso de credenciales — — Cuentas comprometidas + ranking de passwords comunes
Password spraying / brute force — — O365 + brute spraying controlado
Retest de vulnerabilidad una vez mitigada (retests adicionales por bolsa de horas) — 72 horas 24 horas
Regression testing automático de vulnerabilidades históricas — — Mismo payload + intento de bypass
CVEs potenciales basadas en versión detectada de tecnologías obsoletas ✓ ✓ ✓
Notificaciones
Severidad de alertas Critical Critical, High Critical, High, Medium, Low
SLA tiempo de notificación tras identificación 48h 24h 6h
Disponibilidad notificación de vulnerabilidades 8×5 8×5 24×7
Reporting
Soporte de remediación vía ticketing (reuniones adicionales por bolsa de horas) 8×5 8×5 24×7
Frecuencia reuniones de estado de servicio 3 meses 1 mes 1 mes
Clasificación y priorización de vulnerabilidades CVSS CVSS CVSS + Asset Value + Exploitability Score
Mapeo de compliance en remediación (NIST, ISO27001, SOC2, PCI…) — — Hasta 3 frameworks a elegir
Solicitar demo Solicitar demo Solicitar demo

Micro

Activos en alcance<30
Reconocimiento ASM7 días
Hunting activo1 demo/año
Severidad alertasCritical
SLA notificación48h
Cobertura8×5
Reuniones3 meses
ClasificaciónCVSS
Solicitar demo

Basic

Activos en alcance<50
Reconocimiento ASMDiario
Hunting activo15 días
Retest mitigación72h
Severidad alertasCritical, High
SLA notificación24h
Cobertura8×5
ReunionesMensuales
Solicitar demo

Lotus

Activos en alcance<500
Reconocimiento ASMDiario
Hunting activoDiario
Datos sensiblesGitHub, GitLab, Tableau, Jira, Slack
CredencialesComprometidas + ranking de passwords
Password sprayingO365 + brute controlado
Retest mitigación24h
Regression testingPayload + bypass
Severidad alertasTodas las severidades
SLA notificación6h
Cobertura24×7
ClasificaciónCVSS + AV + Exploitability
ComplianceHasta 3 frameworks
Solicitar demo
Reconocidos públicamente

Empresas e instituciones que reconocen nuestro talento.

Metodología

Cuatro pilares que reducen tu riesgo.

Cuatro capacidades operativas que actúan en cadena para identificar, validar y mitigar el riesgo real antes de que se convierta en incidente.

Descubrimiento continuo de vulnerabilidades

Mapeo continuo y automatizado de tu superficie expuesta. Sin alcance estático ni informes anuales: cada activo nuevo, cambio o exposición se detecta en horas, no en meses. Nuestros analistas, apoyados por agentes de IA ofensiva que rastrean el perímetro sin descanso, validan lo que la máquina descubre.

Visibilidad para reducir la superficie de ataque

Inventario en vivo de dominios, subdominios, IPs, tecnologías y dependencias expuestas. Lo que no ves no lo puedes proteger — y nosotros te enseñamos todo lo que el adversario ya conoce.

Explotación y priorización inteligente

Validación humana de cada hallazgo y cálculo de impacto real. Ranking por explotabilidad, criticidad del activo y contexto de ataque — no por una puntuación CVSS aislada del negocio.

Protección proactiva

Notificaciones por severidad antes que ningún escáner las detecte. Soporte directo de remediación, retest tras mitigación y seguimiento continuo. La defensa se anticipa al ataque, no reacciona después.

Demo EASM

La defensa empieza por la ofensiva.

Reserva 30min para alinear expectativas y organizar una demo gratuita de nuestro servicio de External Attack Surface Management (EASM) sobre tu propio perímetro. Sin compromiso.